Norway’s Data Protection Authority (Datatilsynet) has fined Microsoft-owned advertising company Xandr NOK 92 million ($9.6M) for unlawfully processing and sharing sensitive data belonging to Grindr […]
Ekonomikos ir inovacijų ministerijos ekonomistas T. Budreika: Dyzelinas artėja prie 2,5 euro. Ką daryti valstybei?
Lietuva paskendusi diskusijose apie brangstantį kurą. Didžiausia degalinių švieslentėse fiksuota kaina šiandien siekė 2,37 euro, bet nors žaliavinės naftos kaina rinkose pastarosiomis savaitėmis krenta, dėl […]
US soldier gets 70 months in prison for extorting 10 tech, telecom firms
A former U.S. Army soldier has been sentenced to 70 months in prison for hacking and extorting at least 10 U.S. technology and telecommunications companies […]
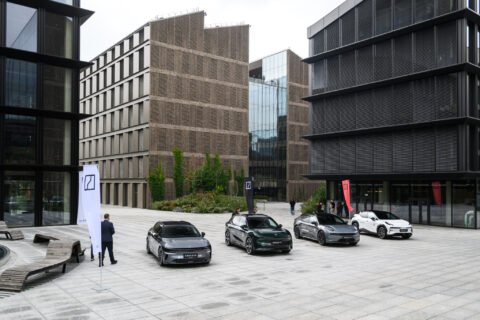
„Zeekr“ kartu su „Sostena“ žengia į Baltijos šalių ir Suomijos rinkas
„Geely Auto Group“ priklausantis premium segmento automobilių prekės ženklas „Zeekr“ žengia į Lietuvos, Latvijos, Estijos ir Suomijos rinkas, bendradarbiaudamas su „Sostena“. „Sostena“ – oficialus „Zeekr“ importuotojas visose […]
Dutch NCSC: Critical Check Point VPN flaws exploitation is imminent
The Dutch Nationaal Cyber Security Centrum (NCSC) is warning of imminent exploitation of two critical flaws in Check Point VPN tracked as CVE-2026-85102 and CVE-2026-85103. […]
McKesson discloses breach after ShinyHunters claims patient data theft
Healthcare and pharmaceutical distribution giant McKesson has disclosed a cybersecurity incident involving unauthorized access to third-party applications and data theft, with the ShinyHunters extortion group […]
Apple sends new ‘Threat Notification’ alerts over mercenary spyware attacks
You’re not alone if you just received an „Apple Threat Notification” saying it detected a „mercenary spyware attack targeted at your iPhone.” (…) Nuoroda į […]
Rusijos įsilaužėliai išnaudoja „Exchange OWA nulinę dieną“, kad gautų ilgalaikę prieigą prie pašto dėžutės
Rusijos valstybės remiama programišių grupė „Laundry Bear“, dar žinoma kaip „Void Blizzard“, naudoja „Exchange Outlook Web Access“ pažeidžiamumą el. pašto kampanijose, kad sukurtų sudėtingas užpakalines […]
„SonicWall“ įspėja apie SMA1000 trūkumus, išnaudotus per nulinės dienos atakas, pataisykite dabar
„SonicWall“ perspėja, kad grėsmės veikėjai išnaudojo du SMA1000 pažeidžiamumus, pažymėtus CVE-2026-15409 ir CVE-2026-15410, per nulinės dienos atakas, ir ragina klientus įdiegti naujai išleistus saugos naujinimus. […]
„Nissan“ atskleidžia darbuotojų duomenų pažeidimą, susijusį su „Oracle“ nulinės dienos atakomis
„Nissan“ perspėja, kad ji patyrė duomenų pažeidimą, kuris paveikė esamus ir buvusius darbuotojus, kai grėsmės veikėjai pasinaudojo „Oracle PeopleSoft“ pažeidžiamumu per duomenų vagysčių atakas, anksčiau […]