Kibernetinio šnipinėjimo grupės naudojo išpirkos reikalaujančias programas kaip taktiką, kad atakų priskyrimas taptų sudėtingesnis, atitrauktų gynėjų dėmesį arba gautų finansinį atlygį kaip antrinį duomenų vagystės tikslą.
Bendroje „SentinelLabs“ ir „Recorded Future“ analitikų ataskaitoje pristatomas „ChamelGang“ – įtariama Kinijos pažangios nuolatinės grėsmės (APT) – atvejis, kuris naudojo CatB išpirkos reikalaujančią programinę įrangą atakoms, kurios paveikia aukšto lygio organizacijas visame pasaulyje.
Atskiras veiklos klasteris naudoja BestCrypt ir Microsoft BitLocker panašiems tikslams pasiekti, nors priskyrimas nėra aiškus.
ChamelGang taikymas
„ChamelGang“ taip pat žinomas kaip „CamoFei“ ir 2021–2023 m. buvo nukreiptas į vyriausybines organizacijas ir ypatingos svarbos infrastruktūros objektus.
Grupė naudoja sudėtingas technologijas, kad gautų pradinę prieigą, žvalgybą ir judėjimą į šoną bei slaptų duomenų išfiltravimą.
Per išpuolį 2022 m. lapkritį grėsmės veikėjai nusitaikė į Brazilijos prezidentūrą ir sukompromitavo 192 kompiuterius. Priešininkas rėmėsi standartinėmis žvalgybos priemonėmis, kad sudarytų tinklą ir rinktų informaciją apie svarbias sistemas.
Paskutiniame atakos etape „ChamelGang“ tinkle įdiegė „CatB“ išpirkos reikalaujančią programinę įrangą, kiekvieno šifruoto failo pradžioje numesdama išpirkos užrašus. Jie nurodė „ProtonMail“ adresą susisiekimui ir „Bitcoin“ adresą mokėjimui.
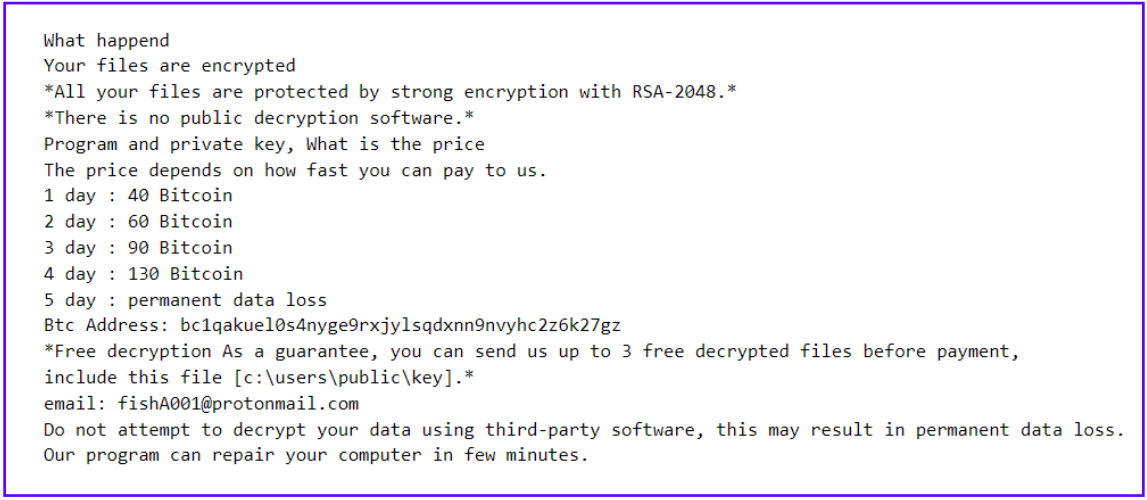
Šaltinis: SentinelLabs
Iš pradžių ataka buvo priskirta „TeslaCrypt“, tačiau „SentinelLabs“ ir „Recorded Future“ pateikia naujų įrodymų, rodančių „ChamelGang“.
Per kitą incidentą 2022 m. pabaigoje ChamelGang pažeidė Visos Indijos medicinos mokslų instituto (AIIMS) viešąjį medicinos tyrimų universitetą ir ligoninę. Grėsmės veikėjas dar kartą panaudojo CatB išpirkos reikalaujančią programinę įrangą, sukeldamas didelių sveikatos priežiūros paslaugų sutrikimų.
Tyrėjai mano, kad dvi kitos atakos prieš vyriausybinę įstaigą Rytų Azijoje ir aviacijos organizaciją Indijos subkontinente taip pat yra ChamelGang darbas, pagrįstas žinomų TTP naudojimu, viešai prieinamais įrankiais, matytais ankstesnėse veiklose, ir jų pritaikyta kenkėjiška programa. BeaconLoader.
BestCrypt ir BitLocker
Atskira veiklos grupė, kurią pastebėjo „SentinelLabs“ ir „Recorded Future“, šifruoja failus naudodami „Jetico BestCrypt“ ir „Microsoft BitLocker“, o ne „CatB“ išpirkos programinę įrangą.
Tyrėjai teigia, kad šie įsibrovimai paveikė 37 organizacijas, dauguma jų Šiaurės Amerikoje. Kitos aukos buvo Pietų Amerikoje ir Europoje.
Lygindami kitų kibernetinio saugumo įmonių ataskaitų įrodymus, mokslininkai aptiko sutapimų su ankstesniais įsibrovimais, susijusiais su įtariamais Kinijos ir Šiaurės Korėjos APT.
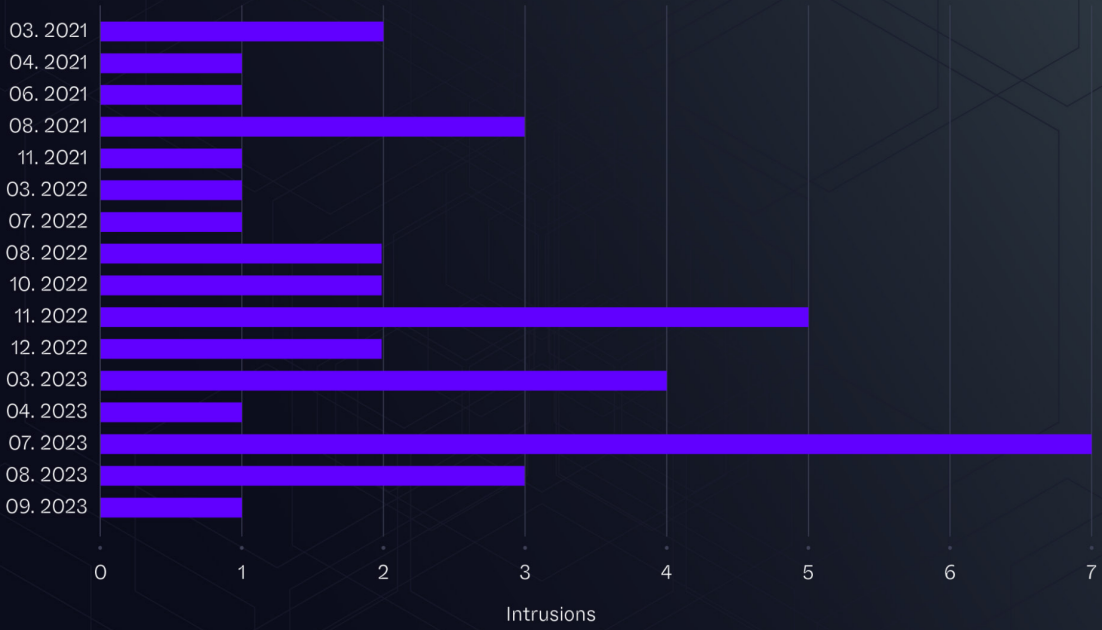
Šaltinis: SentinelLabs
Paprastai „BestCrypt“ buvo naudojamas serverio galutiniams taškams nukreipti automatiniu, nuosekliu šifravimo būdu, o „BitLocker“ buvo įdiegtas prieš darbo vietas, kiekvienu atveju buvo naudojami unikalūs atkūrimo slaptažodžiai.
Užpuolikai taip pat naudojo „China Chopper“ žiniatinklio apvalkalą, pritaikytą „miPing“ įrankio variantą, ir kaip atramas naudojo „Active Directory“ domenų valdiklius (DC).
Analitikai praneša, kad šios atakos truko vidutiniškai devynias dienas, o kai kurios truko trumpai – vos kelias valandas, o tai rodo, kad buvo susipažinę su tiksline aplinka.
Priežastis įtraukti išpirkos reikalaujančią programinę įrangą į kibernetinio šnipinėjimo atakas gali būti ta, kad ji teikia strateginę ir operatyvinę naudą, kuri ištrina ribas tarp APT ir kibernetinės nusikalstamos veiklos, o tai gali sukelti neteisingą priskyrimą arba kaip priemonė nuslėpti operacijos duomenų rinkimo pobūdį.
Ankstesnių išpirkos programinės įrangos incidentų priskyrimas kibernetinio šnipinėjimo grėsmės veikėjui, kaip ChamelGang, yra nauja ir rodo, kad priešininkai keičia taktiką, siekdami paslėpti savo pėdsakus ir vis dar siekdami savo tikslų.
