
Padidėjusi įsilaužėlių veikla buvo pastebėta bandant pakenkti blogai prižiūrimiems prietaisams, kurie yra pažeidžiami senesnių saugumo klausimų nuo 2022 ir 2023 m.
Grėsmių stebėjimo platforma „Greynoise“ praneša apie veikėjų smaigalius, kurie pasitelkia CVE-2022-47945 ir CVE-2023-49103, kurie daro įtaką „ThinkPHP“ sistemai ir atvirojo kodo „OnyLoud“ sprendimui dalintis failais ir sinchronizavimu.
Abu pažeidžiamumai turi kritinį sunkumą ir gali būti naudojami vykdant savavališkas operacinės sistemos komandas arba gauti neskelbtinus duomenis (pvz., Administratoriaus slaptažodis, pašto serverio kredencialai, licencijos raktas).
Pirmasis pažeidžiamumas yra vietinio failo įtraukimo (LFI) problema „ThinkPHP Framework“ kalbos parametre iki 6.0.14. Neautentifikuotas nuotolinis užpuolikas gali panaudoti jį, kad vykdytų savavališkas operacinės sistemos komandas diegimuose, kur įjungta kalbos paketo funkcija.
Akamai praėjusią vasarą pranešė, kad Kinijos grėsmės veikėjai nuo 2023 m. Spalio mėn. Pasinaudojo trūkumu siauros apimties operacijose.
Remiantis grėsmių stebėjimo platforma „Greynoise“, CVE-2022-47945 šiuo metu yra didelio masto išnaudojimas, o atakos pradėtos iš vis daugiau šaltinių IP.
„„ Greynoise “pastebėjo 572 unikalius IPS, bandančius išnaudoti šį pažeidžiamumą, pastarosiomis dienomis padidėjo aktyvumas“, – perspėja biuletenis.
Nepaisant to, kad žemas išnaudojimo prognozavimo taškų sistemos (EPSS) reitingas yra 7%, o trūkumas nebuvo įtrauktas į žinomą CISA išnaudojamų pažeidžiamumų (KEV) katalogą.
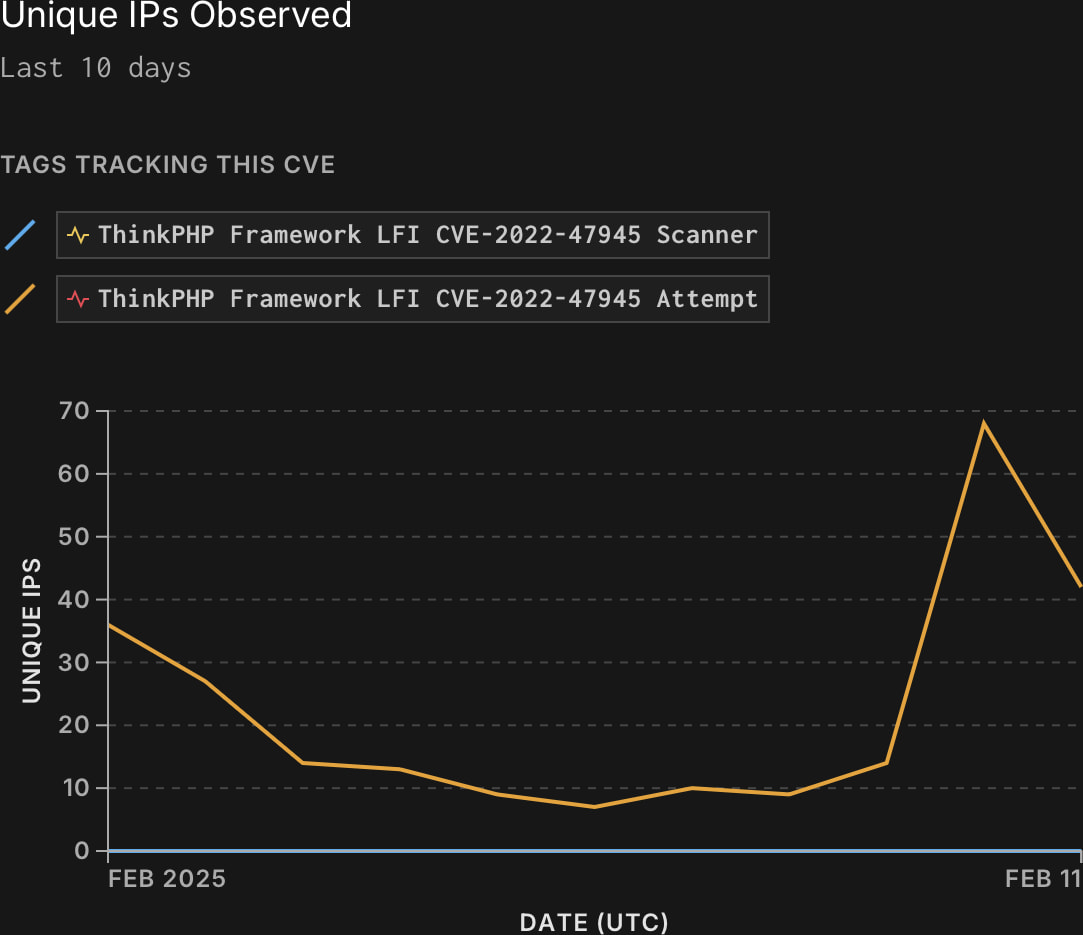
Šaltinis: Greynoise
Antrasis pažeidžiamumas daro įtaką populiariajai atvirojo kodo failų dalijimosi programinei įrangai ir atsiranda dėl programos priklausomybės nuo trečiųjų šalių bibliotekos, kuri per URL atskleidžia PHP aplinkos informaciją.
Netrukus po to, kai 2023 m. Lapkričio mėn. Pradinis vystytojų pažeidžiamumo atskleidimas, įsilaužėliai pradėjo jį išnaudoti, kad pavogtų neskelbtiną informaciją iš nepaliestų sistemų.
Po metų CVE-2023-49103 buvo įtrauktas į FTB, CISA ir NSA sąrašą tarp 15 labiausiai išnaudojamų 2023 m. Pažeidžiamumų.
Nepaisant to, kad nuo tada, kai pardavėjas išleido atnaujinimą, daugiau nei 2 metus, daugelis egzempliorių lieka nepaliesta ir paveikti išpuolių.
Neseniai „Greynoise“ pastebėjo padidėjusį CVE-2023-49103 išnaudojimą, nes kenkėjiškas aktyvumas atsirado iš 484 unikalių IP.
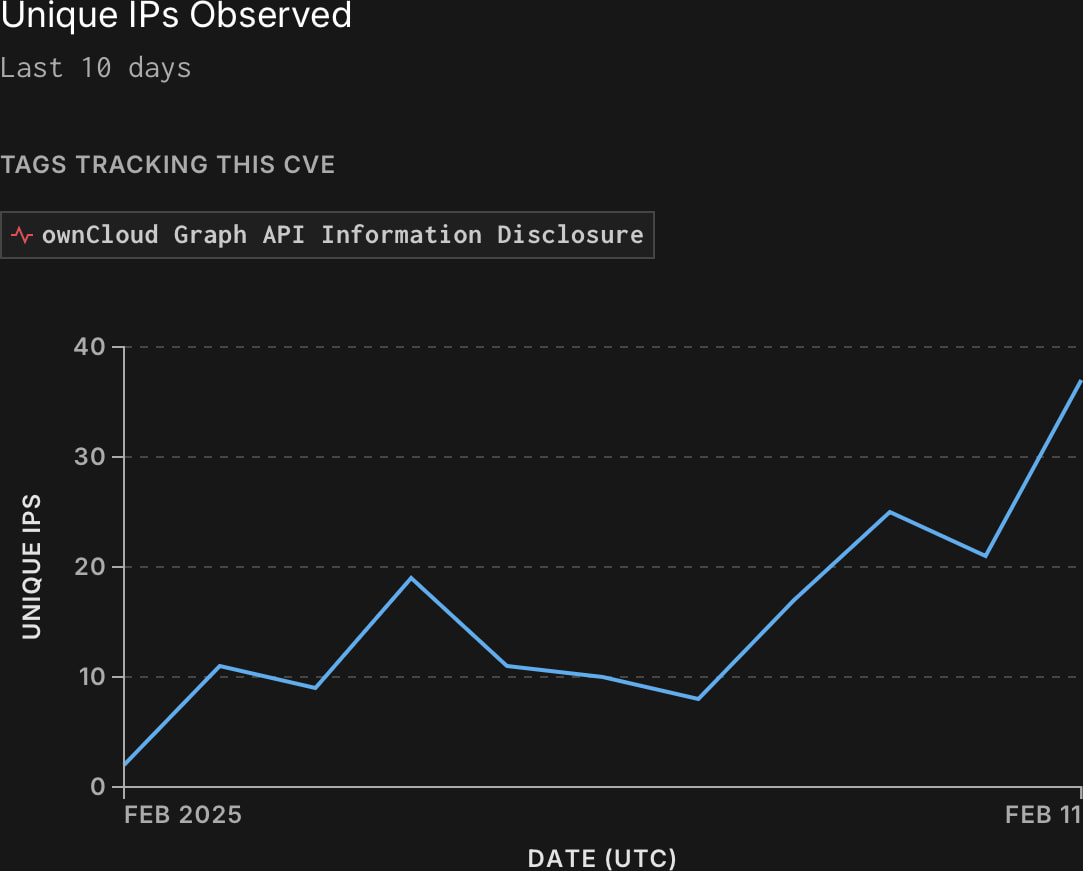
Šaltinis: Greynoise
Norint apsaugoti sistemas nuo aktyvių eksploatavimo vartotojų, patariama atnaujinti į „ThinkPHP 6.0.14“ ar naujesnę versiją, o „OnelCloud Graphapi“ – 0.3.1 ir naujesnę.
Taip pat rekomenduojama, kad potencialiai pažeidžiami atvejai būtų paimti neprisijungę arba dedami už ugniasienės, kad būtų sumažintas atakos paviršius.

