Nauja kenkėjiška kampanija naudoja teisėtą, bet seną ir pažeidžiamą „Avast Anti-Rootkit“ tvarkyklę, kad išvengtų tikslinės sistemos aptikimo ir perimtų jos valdymą, išjungdama saugos komponentus.
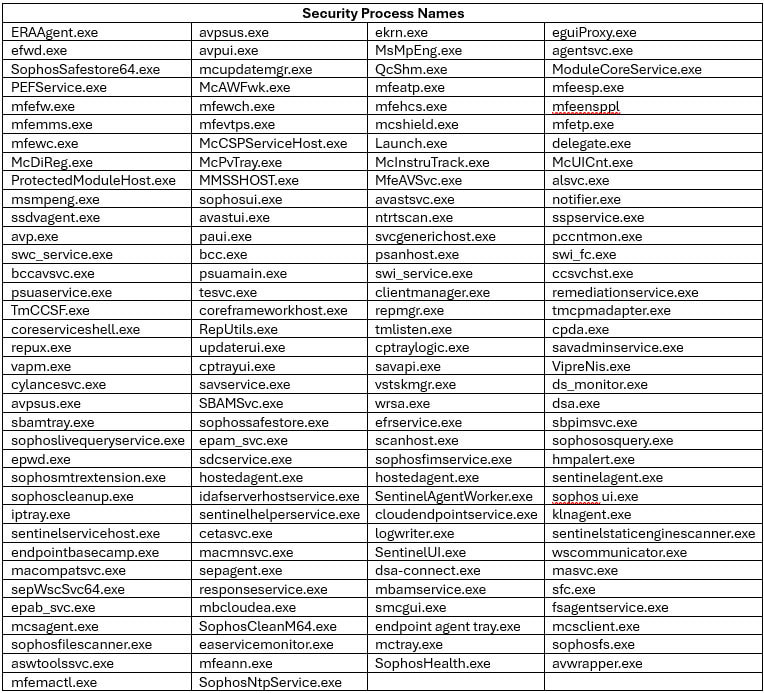
Kenkėjiška programa, kuri išmeta vairuotoją, yra AV Killer, nepriklausančios konkrečios šeimos, variantas. Jame yra 142 įvairių tiekėjų saugos procesų pavadinimų sąrašas.
Kadangi tvarkyklė gali veikti branduolio lygiu, ji suteikia prieigą prie svarbiausių operacinės sistemos dalių ir leidžia kenkėjiškajai programai nutraukti procesus.
Kibernetinio saugumo įmonės „Trellix“ saugumo tyrinėtojai neseniai atrado naują ataką, kuri panaudoja „atnešk savo pažeidžiamą tvarkyklę“ (BYOVD) metodą su sena anti-rootkit tvarkyklės versija, kad būtų sustabdyti saugos produktai tikslinėje sistemoje.
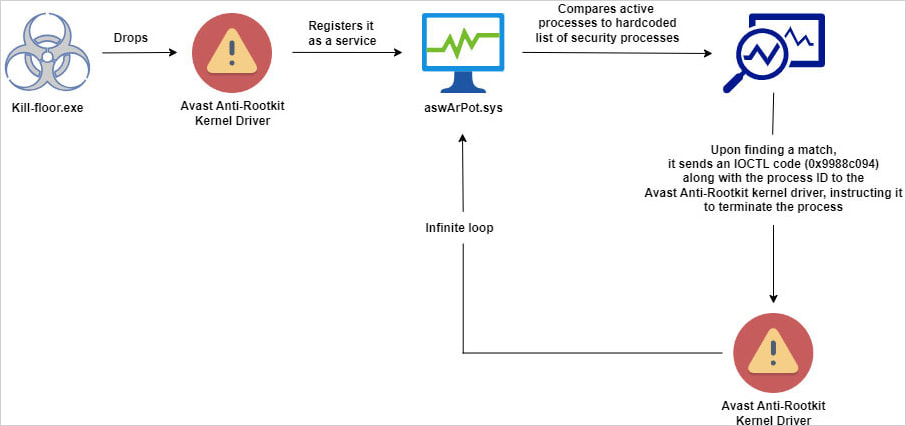
Jie paaiškina, kad tai yra kenkėjiškos programos dalis su failo pavadinimu kill-floor.exe atmeta pažeidžiamą tvarkyklę su failo pavadinimu ntfs.bin numatytame Windows vartotojo aplanke. Tada kenkėjiška programa sukuria paslaugą „aswArPot.sys“, naudodama paslaugų valdiklį (sc.exe) ir užregistruoja tvarkyklę.
Šaltinis: Trellix
Tada kenkėjiška programa naudoja užkoduotą 142 procesų, susijusių su saugos įrankiais, sąrašą ir patikrina, ar nėra kelių aktyvių sistemos procesų momentinių nuotraukų.
„Trellix“ tyrinėtojas Trishaanas Kalra teigia, kad radusi atitiktį „kenkėjiška programa sukuria rankenėlę, skirtą nurodyti įdiegtą Avast tvarkyklę“.
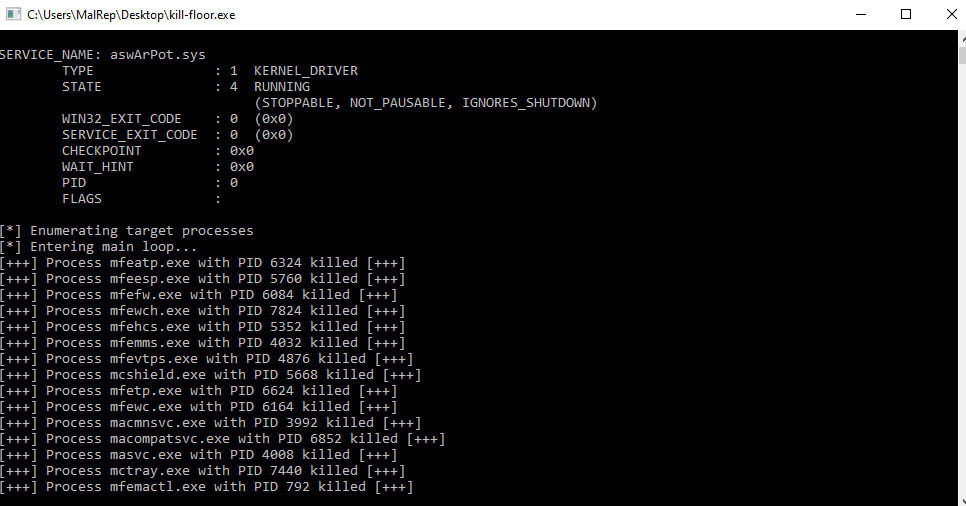
Tada jis naudoja „DeviceIoControl“ API, kad išleistų reikiamas IOCTL komandas, kad būtų nutraukta.
Šaltinis: Trellix
Kaip matyti aukščiau esančioje ekrano kopijoje, kenkėjiška programa nukreipta į įvairių saugos sprendimų, įskaitant McAfee, Symantec (Broadcom), Sophos, Avast, Trend Micro, Microsoft Defender, SentinelOne, ESET ir BlackBerry, procesus.
Išjungus apsaugą, kenkėjiška programa gali vykdyti kenkėjišką veiklą, nesukeldama įspėjimų vartotojui arba neužblokuodama.
Šaltinis: Trellix
Verta paminėti, kad vairuotoją ir panašias procedūras 2022 m. pradžioje stebėjo „Trend Micro“ mokslininkai, tirdami „AvosLocker“ išpirkos reikalaujančios programos ataką.
2021 m. gruodžio mėn. Strozo Friedbergo reagavimo į incidentus tarnybos komanda nustatė, kad Kubos išpirkos reikalaujančios programos atakoms naudojo scenarijų, kuris piktnaudžiavo „Avast“ „Anti-Rootkit“ branduolio tvarkyklės funkcija, kad nužudytų aukos sistemų saugos sprendimus.
Maždaug tuo pačiu metu „SentinelLabs“ tyrėjai aptiko du labai rimtus trūkumus (CVE-2022-26522 ir CVE-2022-26523), kurie buvo egzistuojantys nuo 2016 m., kuriuos galima panaudoti „privilegijų padidinimui, leidžiančiam išjungti saugos produktus. “
Apie dvi problemas „Avast“ buvo pranešta 2021 m. gruodžio mėn., o įmonė tyliai jas išsprendė atnaujindama saugos naujinimus.
Apsisaugoti nuo atakų, kurios priklauso nuo pažeidžiamų tvarkyklių, galima naudojant taisykles, kurios gali identifikuoti ir blokuoti komponentus pagal jų parašus ar maišą, pvz., šią, kurią rekomenduoja Trellix.
„Microsoft“ taip pat turi sprendimų, pvz., pažeidžiamų tvarkyklių blokavimo sąrašo politikos failą, kuris atnaujinamas su kiekvienu pagrindiniu „Windows“ leidimu. Pradedant „Windows 11 2022“, sąrašas pagal numatytuosius nustatymus yra aktyvus visuose įrenginiuose. Naujausia sąrašo versija galima naudojant „App Control for Business“.
